
StackChecker v1.1
Outil en ligne de commande qui vérifie la disponibilité de pseudos Discord sans token, en interrogeant l'API publique de Discord (/unique-username/username-attempt-unauthed).
Fonctionnalités
⚡ Rapide
Moteur asynchrone (aiohttp + asyncio), des centaines/milliers de requêtes par seconde.
🔁 Rotation de proxies
Proxies HTTP (login:pass@host:port), rotation auto, cooldowns, circuit breaker, purge des morts.
🕸 Scraping de proxys
Récupération depuis ~19 sources publiques, dédup + filtrage rapide.
🎲 Génération de pseudos
Aléatoire, 2–5 caractères, en quantité choisie.
📊 Interface live
Tableau de bord temps réel (RPS, dispo/pris, rate-limités) via rich.
📣 Webhook Discord
Notification groupée des pseudos disponibles.
🧙 Wizard interactif
Configuration guidée en 4 étapes (proxies, pseudos, vitesse, webhook).
Screenshots
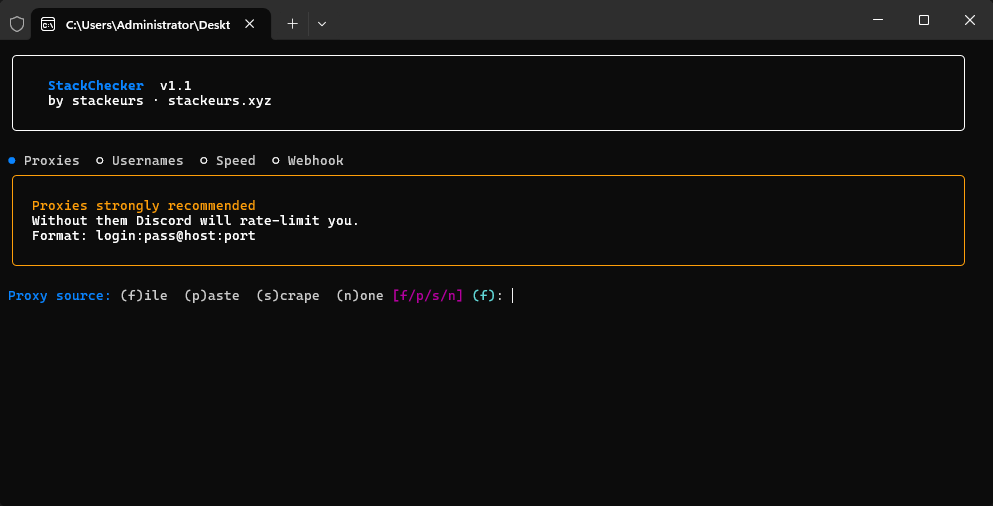 click to zoom · auto-play
Pourquoi c'est un faux positif
StackChecker n'est pas un malware. Les antivirus le signalent pour des raisons structurelles, pas à cause d'un vrai code malveillant :
- Exécutable non signé — sans certificat Authenticode, l'AV ne peut pas rattacher le fichier à un éditeur de confiance, donc il passe en analyse heuristique/ML au lieu d'une liste blanche.
- Faible prévalence — ton fichier est unique (hash jamais vu ailleurs). Les modèles ML considèrent "rare/inconnu" comme suspect.
- Runtime Python embarqué — l'exe contient l'interpréteur complet + le code, ce qui ressemble à un binaire "packé" (une technique souvent utilisée par les vrais malwares pour cacher leur code).
- Comportement réseau — vérifier des pseudos = énumération de comptes + rotation de proxies + forte concurrence HTTP. C'est exactement le profil des "account checkers" que les modèles sont entraînés à détecter.